랜섬웨어 감염 의심 시 | 기업 IT팀의 격리·증거 보존·보고 체크리스트
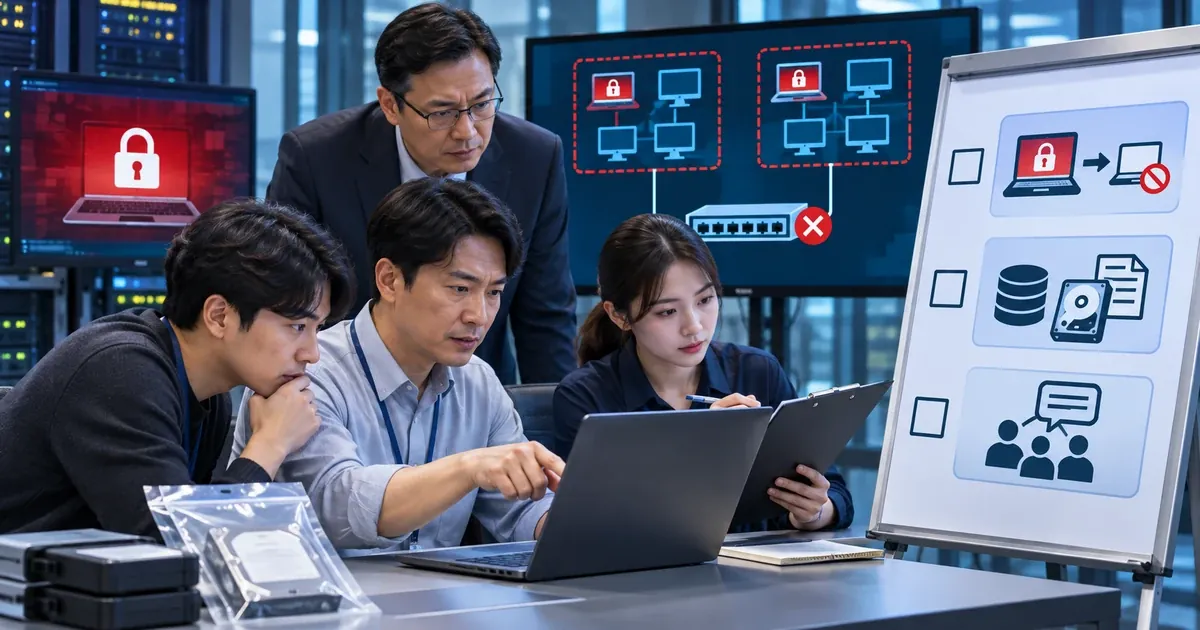
랜섬웨어 감염이 의심되면 영향을 받은 시스템을 파악해 네트워크에서 격리하고, 증거를 보존하면서 사고 대응 책임자에게 상황을 전달해야 합니다. 전원 종료는 일괄 적용할 조치가 아닙니다. 다른 방법으로 연결을 끊을 수 있는지, 종료하면 어떤 증거가 사라지는지를 함께 판단해야 합니다.
이 글은 기업 IT 운영·보안 담당자가 초기 대응 절차와 역할 분담을 정리하기 위한 체크리스트입니다. 감염 여부를 확정하는 진단법이나 복구 절차가 아니라, 의심 단계에서 확산 제한과 조사 준비를 병행하는 데 초점을 맞춥니다.
1. 확정된 사실과 의심을 먼저 나눈다
파일 확장자가 바뀌었거나 파일에 접근할 수 없거나 경고 메시지가 나타났다면, 이를 곧바로 원인에 대한 결론으로 바꾸지 말고 관찰 내용으로 기록합니다. 예를 들어 ‘서버 전체 감염’이라는 표현보다 ‘어느 시각에 어떤 서버의 어느 경로에서 무엇을 확인했는가’를 남기는 방식입니다. 암호화 흔적만으로 자료 유출 여부까지 확정하지 않습니다.
CISA는 사고 대응팀과 함께 초기 분석으로 파악한 사건을 문서화하도록 권고합니다. 현장에서는 다음 질문으로 관찰 사실과 조사할 범위를 구분할 수 있습니다.
- 무엇을 직접 확인했는가? 장비명, 파일 경로, 화면의 메시지와 발견 시각을 구분합니다.
- 어디까지 확인했는가? 확인된 영향 자산과 아직 조사하지 않은 자산을 나눕니다.
- 이미 무엇을 바꿨는가? 연결 차단, 전원 조작 등 수행한 작업과 시각을 남깁니다.
- 무엇이 미확정인가? 최초 침입 경로, 전체 피해 범위, 자료 유출 여부를 추정과 사실로 섞지 않습니다.
2. 격리는 신속하게, 범위는 책임자가 조정한다
CISA의 랜섬웨어 대응 체크리스트는 영향을 받은 시스템을 파악해 즉시 격리하도록 안내합니다. 여러 시스템이나 서브넷이 영향을 받았다면 스위치 수준의 차단을 검토하고, 그 방법을 즉시 사용할 수 없다면 감염 단말의 유선·무선 연결을 끊어 확산을 제한하도록 설명합니다.
격리 자체를 늦추지 않으면서도 공유 자원과 업무 영향을 함께 다뤄야 합니다. 다음 표는 기관의 고정 절차가 아니라, 자사 격리 승인자와 실행 담당자를 정하기 위한 점검 틀입니다.
| 대상 | 격리 범위를 정할 질문 | 역할 분담 제안 |
|---|---|---|
| 개별 단말 | 유선과 무선 중 어떤 연결이 남아 있는가? 연결을 끊은 사실을 누가 확인할 것인가? | 현장 담당자는 관찰·조치를 기록하고, IT 담당자는 연결 제한을 실행·확인 |
| 업무 서버·공유 스토리지 | 의심 자산과 공유 자원의 경계는 어디인가? 제한 시 중단되는 업무는 무엇인가? | 시스템·네트워크 담당자가 범위와 영향을 제시하고, 사고 대응 책임자가 조정 |
| 여러 시스템·서브넷 | 스위치 수준 차단이 필요한가? 즉시 실행할 수 있는가? | 네트워크 담당자와 사고 대응 책임자가 차단 범위 및 실행 순서를 조정 |
대응 연락에는 감염 의심 장비의 메신저 대신 전화 등 별도 수단을 사용합니다. CISA는 공격자가 조직 통신을 감시할 가능성을 고려해, 격리를 조정해서 수행하고 별도 통신 수단을 쓰도록 권고합니다. 대응 계획이나 계정 자격정보를 의심 장비에서 공유하지 않는 원칙도 함께 정해 두는 편이 좋습니다.
3. 전원 종료·재설치보다 먼저 판단할 증거 보존 쟁점
‘무조건 전원을 끈다’와 ‘무조건 켜 둔다’는 모두 적절한 일괄 지침이 아닙니다. CISA가 제시한 전원 종료는 다른 방법으로 네트워크를 일시 차단하거나 해당 호스트의 연결을 끊을 수 없을 때 확산을 막기 위한 예외입니다. 전원 종료 시 휘발성 메모리의 감염 흔적과 잠재 증거가 사라질 수 있기 때문입니다.
- 다른 연결 차단 수단이 있는 경우: 우선 네트워크 격리를 수행하고, 전원 및 조사 작업은 사고 대응 담당자와 조정합니다.
- 다른 방법으로 연결을 끊을 수 없는 경우: 확산 제한을 위한 전원 종료 필요성과 증거 손실을 함께 판단합니다. 판단 근거와 실행 시각도 남깁니다.
- 조사 자료를 수집해야 하는 경우: 메모리·디스크 수집은 숙련된 사고 대응 담당자에게 인계합니다. 발견자가 임의로 파일을 삭제하거나 재설치·복구 도구를 실행하지 않도록 작업 변경을 통제합니다.
보존 대상은 디스크의 파일만이 아닙니다. CISA는 시스템 메모리, Windows 보안 로그, 방화벽 로그 버퍼처럼 휘발성이 있거나 보존 기간이 제한된 자료의 소실·변조를 방지하도록 권고합니다. 조사와 복구 작업이 충돌하지 않도록, 누가 어떤 자료를 확보하고 누가 변경을 승인할지 정해야 합니다.
4. 인계 기록은 ‘관찰·조치·미확인’을 분리한다
아래 항목은 CISA의 사건 문서화 권고를 업무에 적용하기 위한 기록안입니다. 공식 신고 서식이나 특정 사고의 실측 사례는 아닙니다.
- 발견 정보: 발견 시각과 시간대, 발견자, 최초 보고 시각
- 영향 자산: 서버·단말 식별정보, 관련 서비스·공유 경로·계정, 확인된 범위
- 관찰 사실: 직접 본 메시지와 파일 상태, 관련 로그의 위치와 보존 상태
- 실행 조치: 조치자·시각·대상·내용, 격리 범위와 확인 결과
- 미확인 사항: 아직 조사하지 않은 자산, 원인·피해 범위·자료 유출 여부
- 다음 담당자: 인계받은 사람, 다음 판단 항목, 승인받아야 할 변경
‘격리를 요청했다’와 ‘실제로 연결 차단을 확인했다’도 구분해 기록합니다. 초기 대응 절차를 정리한 뒤에는 실제 사고 장비가 아닌 폐쇄 시험 환경에서 EDR 격리 요청이 차단으로 이어지는지 검증하는 단계로 연결할 수 있습니다.
5. 내부 보고와 외부 신고 준비를 병행한다
전체 원인이나 피해 규모가 확정될 때까지 내부 보고를 미루지 않도록 절차를 설계합니다. 발견자는 확인된 사실과 실행 조치를 사고 대응 책임자에게 전달하고, 책임자는 내부·외부 대응 인력의 참여와 추가 조사를 조정하는 방식입니다. 격리 범위를 결정하기 어렵거나 메모리·디스크 수집이 필요하다면, 현장 담당자가 임의로 조사·복구를 계속하지 말고 숙련된 대응 인력에게 해당 작업을 인계합니다.
KISA 보호나라의 침해사고 신고 안내는 정보통신서비스 제공자의 정보통신망법상 신고 의무와 신고 경로를 설명합니다. 이를 모든 기업에 동일한 요건으로 적용하거나 개인정보 유출 신고까지 대신하는 절차로 해석해서는 안 됩니다. 적용 대상과 기한은 사고 책임자가 법무·개인정보 담당자와 함께 현재 안내를 기준으로 판단해야 합니다.
외부 전달 자료는 기업·신고자 정보, 사고현황, 대응현황으로 나눠 준비합니다. 원인과 피해 규모가 미확정이면 그 상태를 명시하고, 확인된 사실에 추정을 섞지 않습니다.
지금 정리할 것은 복잡한 복구 명령이 아니라 자산별 격리 실행자와 승인자, 별도 연락망, 증거 수집 인계 대상, 사고 기록 항목입니다. 이 네 가지를 자사 절차에 넣으면 의심 상황에서 누가 무엇을 판단하고 실행할지 더 명확해집니다.
근거 자료: CISA Ransomware Response Checklist, KISA 보호나라 침해사고 신고 안내. 두 자료의 확인일은 2026년 11월 13일입니다.


댓글
댓글 쓰기